- Chương Trình Đào Tạo
- Dịch Vụ
- Khuyến Mãi
- Lịch Khai Giảng
- Trung Tâm Thi
- Thông Tin
- Liên Hệ


Từ cuộc tấn công mạng Olympic Pyeongchang 2018 do tin tặc người Nga thực hiện đến phần mềm độc hại trị giá hàng tỷ đô la của Bắc Triều Tiên, làm thế nào một gã khổng lồ công nghệ giám sát các tin tặc có tổ chức bảo trợ ở khắp mọi nơi trên trái đất.
Ms Tech / source imagery: Unsplash, Wikimedia commons
Gần đây, khi Lầu Năm Góc đã trao cho Microsoft một hợp đồng trị giá 10 tỷ đô la để chuyển đổi và lưu trữ các hệ thống điện toán đám mây của quân đội Hoa Kỳ, hàng núi tiền đi kèm với một thách thức ngầm: Microsoft có thể giữ các hệ thống của Lầu Năm Góc an toàn trước các hacker có nguồn lực, dai dẳng và tinh vi nhất trên thế giới hay không?
James Lewis, phó chủ tịch của Trung tâm nghiên cứu chiến lược và quốc tế cho biết, “Họ đã bị tấn công liên tục trong ngày.”
Microsoft dã phải cạnh tranh với Amazon – đối thủ đáng gờm trong mảng điện toán đám mây để dành được hợp đồng quân sự. Điều này có nghĩa là một bộ máy thu thập thông tin tình báo quan trọng nhất trên thế giới sẽ có trụ sở tại khu rừng bên ngoài Seattle. Những kiểu trách nhiệm an ninh quốc gia như thế này vốn chỉ có ở Washington, DC. Bây giờ nó lại ở ngoài rìa tiểu bang Washington, hàng chục kỹ sư và nhà phân tích tình báo được dành riêng để theo dõi và ngăn chặn các tin tặc được chính phủ tài trợ sinh sôi nảy nở trên khắp thế giới.
Các thành viên của nhóm được gọi là MSTIC (Trung tâm Đánh giá mức độ nguy hại của Tin tình báo Microsoft) tập trung vào mối đe dọa: một nhóm chịu trách nhiệm về các tin tặc người Nga có tên mã Strontium, một nhóm khác theo dõi tin tặc tại Bắc Triều Tiên có tên mã Zinc, và một nhóm khác theo dõi tin tặc người Iran có tên mã Holmium. MSTIC theo dõi hơn 70 nhóm mối đe dọa do chính phủ tài trợ có tên mã và nhiều nhóm khác chưa được đặt tên.
Trụ sở chính của Microsoft rộng lớn và trông giống mê cung như bất kỳ cơ quan đầu não nào của chính phủ, với hàng trăm tòa nhà và hàng ngàn nhân viên.
Tấn công và phòng thủ
|
John Lambert đã làm việc tại Microsoft từ năm 2000, khi một thực tế an ninh mạng mới lần đầu tiên được thiết lập ở cả Washington, DC và tại trụ sở chính tại bang Washington của Microsoft. Microsoft, sau đó là một công ty mạnh mẽ duy nhất độc quyền phần mềm PC, gần đây mới nhận ra tầm quan trọng của internet. Với việc Windows XP đã chinh phục cả thế giới trong khi vẫn còn bất an kinh hoàng, nhóm đã chứng kiến một loạt các lỗi bảo mật to lớn và đáng xấu hổ, bao gồm cả những con sâu tự sao chép như Code Red và Nimda. Những thất bại đã ảnh hưởng đến rất nhiều khách hàng của chính phủ và khu vực tư nhân của Microsoft, gây nguy hiểm cho hoạt động kinh doanh cốt lõi của Microsoft. Mãi cho đến năm 2002, khi Bill Gates gửi bức tâm thư nổi tiếng của mình nhấn mạnh tầm quan trọng của cụm từ “Điện toán Đáng tin cậy - Trustworthy Computing”. Cuối cùng, trụ sở Microsoft tại Redmond đã bắt đầu nhận ra tầm quan trọng của an ninh mạng. |
John Lambert thành lập và quản lý MSTIC. Microsoft |
Đó là khi Lambert trở nên mê mẩn với khía cạnh tấn công của dân mạng.
Lambert nói, “Có một sự hoàn hảo cần thiết trong giới hạn tấn công và phòng thủ. Để phòng thủ tốt, bạn phải có khả năng tấn công. Bạn cũng phải có tư duy tấn công; bạn không thể chỉ nghĩ về phòng thủ nếu bạn không biết sáng tạo cách tấn công.”
Sau khi thấy số lượng các chiến dịch hack có tổ chức tăng lên, Lambert đã sử dụng tư duy tấn công này để giúp thúc đẩy những thay đổi cơ bản trong cách Microsoft tiếp cận vấn đề. Mục tiêu là phải rời vùng đất chìm trong bóng tối này - nơi các đội quốc phòng theo dõi trong vô vọng, khi các tin tặc tinh vi xâm nhập vào các mạng với các lỗ hổng zero-day đầy mạnh mẽ, bá đạo, một lĩnh vực mà Microsoft có thể nhìn thấy hầu hết mọi thứ.
Lambert nhớ lại câu hỏi mà mình đã từng hỏi, “Siêu năng lực của Microsoft là gì?”
Câu trả lời là hệ điều hành Windows và phần mềm khác của nó có mặt ở khắp mọi nơi, cung cấp cho Microsoft các công cụ để cảm nhận những gì xảy ra trên các lỗ hổng khổng lồ của internet. Điều đó đặt ra những câu hỏi riêng tư thực sự và đang diễn ra mà chúng ta vẫn chưa hiểu được. Tuy nhiên, đối với an ninh, nó có một lợi thế rất lớn.
Các sản phẩm của Microsoft đã có các hệ thống Báo cáo Lỗi Windows được tích hợp để cố gắng hiểu các lỗi và sự cố chung bằng phương pháp đo từ xa hoặc thu thập dữ liệu từ bất kỳ phần cứng hoặc phần mềm nào mà công ty sử dụng. Nhưng chính Lambert và các đội an ninh đã biến các hệ thống đo từ xa thành các công cụ bảo mật mạnh mẽ. Trước đây, các đội bảo mật thường phải đi khắp thế giới, tìm các máy được nhắm mục tiêu cụ thể, sao chép ổ đĩa cứng của họ và phân tích sự cố một cách chậm chạp. Bây giờ những máy móc đó chỉ đơn giản là tiếp cận với Microsoft. Hầu như mọi sự cố và hành vi bất ngờ được báo cáo cho công ty, sắp xếp thông qua khối lượng dữ liệu và thường tìm thấy phần mềm độc hại trước bất kỳ ai khác.
Phần mềm độc hại có tên Bad Rabbit, vào năm 2017 đã giả vờ là bản cập nhật Adobe Flash và sau đó xóa sạch ổ cứng nạn nhân. Từ đó, chúng ta thấy được sức mạnh của Microsoft trong việc chuyển hóa điểm yếu thành sức mạnh. Trong vòng 14 phút kể từ khi Bad Rabbit “xổng chuồng”, các thuật toán machine lerning của Microsoft đã xuyên qua dữ liệu và nhanh chóng hiểu được mối đe dọa. Windows Defender bắt đầu chặn nó tự động, trước khi bất kỳ ai biết được chuyện gì đang xảy ra.
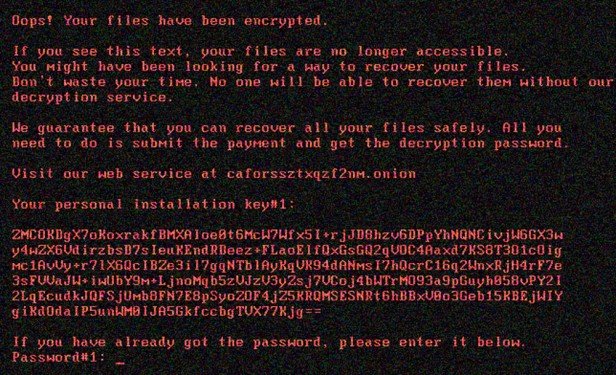
Bad Rabbit được phát hiện chủ yếu ở Nga và Ukraine vào năm 2017. Đây là ghi chú tiền chuộc mà nạn nhân nhận được.
Nguồn hình ảnh: Kaspersky Labs
Ông Jake Williams, cựu thành viên của Cơ quan An ninh Quốc gia, nói, “Đó là điều mà không ai có thể có: khả năng nhìn thấu và dữ liệu. Những dữ liệu không ai có được nằm xen giữa mỗi lần hệ thống sự cố, trong lòng hệ điều hành và giữa các lớp phần mềm. Ngay cả đối với các sự cố của bên thứ ba, chúng cũng có hệ thống truyền tin xung quanh. Khi bạn bắt đầu xem xét các mục tiêu khai thác, Microsoft có khả năng nhìn thấu thông qua đường truyền tin đó.” Chính nó đã biến mọi máy móc và sản phẩm Windows thành một nguồn cung cấp dữ liệu và log của Microsoft, ngay lập tức và trên toàn thế giới, về bất kỳ điều gì bất thường.
Williams, người sáng lập công ty an ninh mạng Rendition Infosec nói, “Microsoft nhìn thấy những thứ mà không ai thấy được. Ví dụ, chúng tôi thường xuyên tìm thấy các lỗ hổng bảo mật, như hành động cắm cờ cảnh báo IP độc hại trong Office 365 mà Microsoft chỉ ra, nhưng chúng tôi không thấy nó ở bất cứ nơi nào khác trong nhiều tháng.”
Kết nối các chứng cứ
Tình báo đe dọa trực tuyến là kỷ luật theo dõi kẻ thù, từng dấu vết nhỏ và tìm ra những thông tin hữu ích bạn có thể sử dụng để giúp nhóm của mình và khiến cho cuộc kẻ địch khó tấn công hơn. Để đạt được điều đó, đội ngũ MSTIC 5 năm tuổi bao gồm các cựu điệp viên và nhà điều hành tình báo chính phủ có kinh nghiệm tại những nơi như Fort Meade, địa bàn của Cơ quan An ninh Quốc gia và Bộ Tư lệnh Mạng Hoa Kỳ, dịch ra ngay lập tức vai trò của họ tại Microsoft.
Jeremy Dallman, giám đốc chiến lược của MSTIC cho biết, “Đội ngũ của chúng tôi sử dụng dữ liệu, kết nối các chứng cứ, viết nên câu chuyện toàn cảnh, theo dõi các nhân tố tham gia và các hành vi của họ. Họ săn lùng những kẻ xấu - nơi họ đang di chuyển, họ đang lên kế hoạch gì, họ đang nhắm vào mục tiêu nào – để đi trước kẻ xấu một bước.”
Tanmay Ganacharya dẫn đầu nghiên cứu bảo vệ mối đe dọa tiên tiến trong đội ngũ Microsoft Defender, đang áp dụng khoa học dữ liệu cho hàng loạt tín hiệu đến trong nỗ lực chế tạo các lớp phòng thủ mới. Ông nói rằng, “Vì chúng tôi có các sản phẩm về bất kỳ lĩnh vực nào bạn có thể nghĩ đến, chúng tôi có các cảm biến cho chúng tôi biết loại tín hiệu phù hợp. Vấn đề là, làm thế nào để chúng ta thực sự đối phó với tất cả dữ liệu này?”
Microsoft, giống như những gã khổng lồ công nghệ khác bao gồm Google và Facebook, thường xuyên thông báo cho những người bị các tin tặc có tổ chức nhắm vào, điều này mang lại cho các mục tiêu có cơ hội tự vệ. Trong năm ngoái, MSTIC đã thông báo cho khoảng 10.000 khách hàng của Microsoft rằng họ đang bị tin tặc nhắm vào.
Những mục tiêu mới
Bắt đầu từ tháng 8, MSTIC đã phát hiện ra chiến dịch password spraying. Các tin tặc đã đánh cắp khoảng 2.700 tài khoản có liên quan đến một chiến dịch tranh cử tổng thống Mỹ, các quan chức chính phủ, nhà báo và những người Iran cao cấp sống bên ngoài Iran. Bốn tài khoản đã bị xâm phạm trong cuộc tấn công này.
Các nhà phân tích bảo mật tại MSTIC phát hiện ra chiến dịch tấn công này là nhờ một phần công sức của nền tảng cơ sở hạ tầng Microsoft đã gây dựng được, họ lần theo dấu vết và phát hiện ra nhóm tin tặc đứng sau tới từ Iran, sử dụng mật danh Phosphorus.
Dallman nói rằng, “Một khi chúng tôi hiểu cơ sở hạ tầng của hacker, chúng tôi có một địa chỉ IP mà chúng tôi biết là địa chỉ của hacker mà họ sử dụng cho mục đích độc hại, chúng tôi có thể bắt đầu xem xét các bản ghi DNS, tên miền được tạo, lưu lượng nền tảng. Khi hacker sử dụng lại cơ sở hạ tầng đó và bắt đầu tấn công, chúng tôi thấy điều đó bởi vì chúng tôi đã theo dõi các hành vi của tên xấu đó.”
Sau khi thực dò thám, Phosphorus đã cố gắng khai thác quá trình khôi phục tài khoản bằng cách sử dụng số điên thoại thực của các mục tiêu. MSTIC đã phát hiện ra Phosphorus và các tin tặc có tổ chức khác, bao gồm Fancy Bear của Nga, chúng liên tục sử dụng chiến thuật đó để cố gắng lừa đảo mã xác nhận mật khẩu hai lớp của các mục tiêu có giá trị cao.
Điều khiến Microsoft lo ngại trong sự việc này chính là Phosphorus đã thay đổi quy trình hoạt động tiêu chuẩn của nó sau các tổ chức phi chính phủ và các tổ chức lớn.
Dallman nói, “Đây không phải là chuyện lạ, nhưng sự khác biệt ở đây là nó ở quy mô lớn hơn đáng kể so với những gì chúng ta đã thấy trước đây. Tin tặc thường nhắm vào những kiểu người này, nhưng quy mô và công sức dò thám khổng lồ mà họ đã thực hiện cho chiến dịch này [rất khác biệt]. Và cuối cùng, tin tặc tìm đến các cá nhân mà chúng nhắm đến, bao gồm cả cá nhân trong chiến dịch tranh cử tổng thống.”
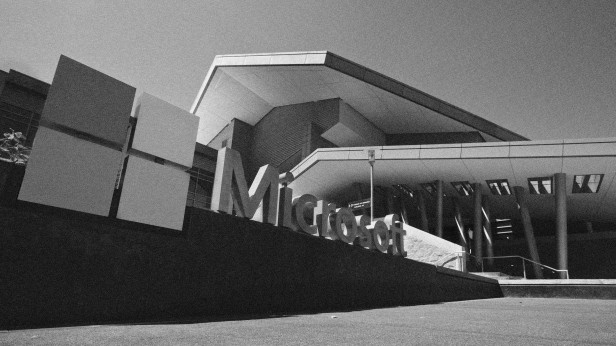
Khuôn viên Redmond của Microsoft rất lớn. Với hơn 8 triệu feet vuông, đó là nhà của hơn 50.000 nhân viên.
Nguồn: Microsoft
“Chúng tôi đã tìm ra được những mối liên hệ”
Trong hai thập kỷ chuyên gia Lambert làm việc tại Microsoft, những công cụ và vũ khí của thế giới mạng ngày càng tăng cao, hàng trăm nhóm tội phạm số xuất hiện, một ngành công nghiệp của các công ty tư nhân bùng nổ trên toàn thế giới đến những người mua sẵn sàng chi trả với mức giá cao ngất ngưỡng.
Lambert nói, “Hacker ngày càng gia tăng đồng nghĩa với việc số lượng nạn nhân tăng vọt. Và rồi chúng tôi càng phải theo dõi nhiều tin tặc hơn nữa.”
Điều đó đang xảy ra trong các vụ hack chính trị. Một hệ quả của cuộc bầu cử Mỹ 2016 là sự gia tăng về số lượng tin tặc tấn công các đảng chính trị, các chiến dịch, và chuyên gia cố vấn, chưa kể đến chính phủ riêng của mình. Các vụ tấn công thường liên quan đến cuộc bầu cử của bốn nước lớn - Nga, Trung Quốc, Iran và Bắc Triều Tiên. Nhưng nó lan rộng sang các quốc gia khác, mặc dù các nhà nghiên cứu của Microsoft đã từ chối chỉ định những gì họ đã tìm ra.
Jason Norton, một người quản lý dự án chính trên MSTIC cho biết, “Điều khác biệt là các quốc gia khác tham gia vào cuộc đấu tranh mà không nhất thiết phải có trước đây. Hai quốc gia lớn [Nga và Trung Quốc], chúng ta có thể thấy rằng trước đây họ chưa từng quan tâm đến vấn đề này kể từ cuộc bầu cử vào năm 2016. Nhưng bây giờ đã có nhiều quốc gia khác đã cùng tham gia vào cuộc đấu tranh này.”
Ông Dallman cũng đồng tình, “Lĩnh vực này ngày càng trở nên nhộn nhịp. Những kẻ xấu đang học hỏi lẫn nhau. Một khi chúng học được các chiến lược từ những cái tên tiếng tăm, chúng sẽ vận dụng và sử dụng những kiến thức đó.”
Vào năm 2016, CrowdStrike lần đầu tiên điều tra và vạch trần hoạt động tấn công của Nga nhắm vào cuộc bầu cử Mỹ. Cộng đồng tình báo và thực thi pháp luật Hoa Kỳ sau đó xác nhận đã phát hiện ra tổ chức này và cuối cùng, sau cuộc điều tra của Robert Mueller, các tin tặc Nga đã bị truy tố, đồng thời vạch trần chi tiết chiến dịch tấn công của Moscow.
Với tổng quy mô hơn 1 nghìn tỷ USD, Microsoft đang được các tổ chức trông đợi, mang lại nguồn lực khổng lồ cho thách thức bảo mật. Và gã khổng lồ công nghệ này có một lợi thế lớn khác: sự quan sát, dò thám và phần mềm ở khắp mọi nơi. Điều đó, như Lambert có thể nói, là siêu năng lực của Microsoft.
Tham khảo:
MIT Technology Review
GenK.vn